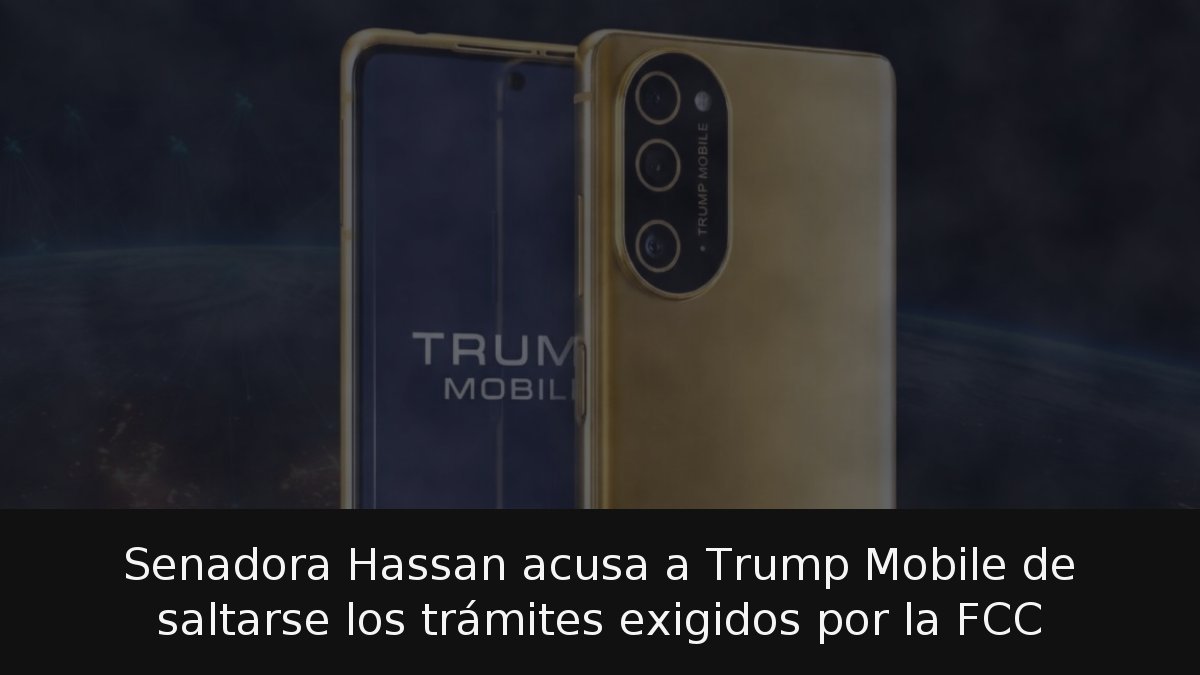
La senadora Maggie Hassan (D-N.H.), miembro de mayor rango del Comité Económico Conjunto del Congreso, envió el 8 de octubre una carta al consejero delegado de Trump Mobile, Patrick O’Brien, en la que sostiene que la operadora vinculada a la familia Trump podría estar prestando servicios sin las autorizaciones que exige la Comisión Federal de Comunicaciones (FCC). La misiva, de trece páginas, se apoya en nuevos hallazgos del personal demócrata del comité y apunta a dos frentes críticos: la ausencia de los trámites obligatorios contra el fraude telefónico y la falta de permisos para las llamadas internacionales que la compañía publicita, todo ello salpicado por las dudas sobre la protección de los datos de sus usuarios.
- Sin registro antirrobocalls: las búsquedas en la base de datos de mitigación de robocalls de la FCC no devuelven resultados ni para Trump Mobile ni para su nombre legal, T1 Mobile LLC.
- Internacional sin autorización: aunque anuncia cobertura de llamadas en más de 230 países y territorios, no consta la autorización exigida por la Sección 214 de la Ley de Comunicaciones de 1934.
- Tres incidentes de datos: una brecha confirmada en mayo de 2026 y dos reclamaciones independientes de grupos de ransomware, en septiembre y octubre, sobre información de miles de clientes.
Un socio con expediente incompleto y sin verificación de clientes
Trump Mobile se presenta en su propio contrato de cliente como operador móvil virtual, es decir, un revendedor que alquila capacidad de redes mayores. Su socio declarado es Liberty Mobile Wireless, con sede en Florida. Según la carta de Hassan, ese tipo de revendedores está obligado a inscribirse en la base de datos de mitigación de robocalls de la FCC y a describir sus medidas contra las llamadas ilegales, incluidos los procedimientos de conocimiento del cliente (KYC). Las búsquedas realizadas el 24 de septiembre no encontraron ningún registro a nombre de Trump Mobile ni de T1 Mobile LLC, mientras que la presentación más reciente de Liberty Mobile carecía de la descripción exigida sobre cómo verifica a quienes contratan sus servicios.
El problema no es menor. La normativa federal prohíbe a los operadores aceptar tráfico de voz directamente de proveedores nacionales que no figuren en ese registro, y las presentaciones incompletas pueden acarrear sanciones e incluso la exclusión de la base de datos. Hassan advierte que ambos socios ofrecen una activación de servicio tan ágil que podría facilitar que los estafadores obtengan números estadounidenses para lanzar llamadas y mensajes fraudulentos.
Los proveedores de telecomunicaciones desempeñan un papel importante a la hora de impedir que adversarios extranjeros y estafadores abusen de los servicios celulares, y la nueva investigación detallada en esta carta enciende las alarmas sobre la capacidad o la voluntad de Trump Mobile y sus socios de ofrecer servicios seguros y fiables en un espacio tan complejo.
Llamadas internacionales bajo la lupa
El segundo eje de la carta es la operativa internacional. La compañía promociona llamadas a más de 230 países y territorios, pero una consulta al Sistema de Presentación de Comunicaciones Internacionales de la FCC no localizó la autorización que, según la senadora, resulta obligatoria tanto para los operadores subyacentes como para los revendedores. La ausencia de ese permiso plantea una incógnita de fondo: quién presta realmente esos servicios y bajo qué autoridad lo hace. Para obtener el visto bueno del regulador, un operador debe revelar además su estructura de propiedad completa.
La aparente ausencia de autorización para los servicios internacionales de Trump Mobile plantea preguntas sobre quién está proporcionando o revendiendo los servicios de telecomunicaciones internacionales que la compañía anuncia.
Hassan también ha pedido a la FCC que revise el asunto y briefe a los demócratas del Comité Económico Conjunto. Por ahora no se ha anunciado ninguna acción de cumplimiento por parte del organismo regulador.
Brechas de datos y responsabilidad de terceros
El historial de seguridad pesa tanto como los trámites. En mayo de 2026, Trump Mobile reconoció que nombres, direcciones de correo, direcciones postales y números de teléfono de clientes quedaron expuestos por un fallo que atribuyó a un proveedor externo. La senadora quiere saber de qué proveedor se trataba, si la empresa sigue trabajando con él, cuántos clientes resultaron afectados y si fueron notificados. Después, en septiembre y octubre, dos grupos de ransomware afirmaron haber robado datos vinculados a miles de usuarios; uno de ellos cifró la cifra en 3.615 clientes y aseguró haber infectado con malware a un empleado de Liberty Mobile. Hassan apunta que esas reclamaciones podrían corresponder a una misma brecha de fondo y pregunta si la compañía las ha verificado y si ha alertado a los afectados y a las agencias federales competentes.
En la carta se recoge además una respuesta atribuida a la empresa cuando el grupo de ransomware le comunicó el incidente: «No tenemos equipo para gestionar esto».
El documento no se limita a la seguridad. La senadora interroga a Trump Mobile sobre su polémico teléfono T1, retrasado en varias ocasiones y aparentemente fabricado en China pese a promocionarse como un dispositivo «diseñado con valores estadounidenses en mente», así como sobre el impacto de la reciente subida de precios entre los clientes que aún esperan recibir su terminal.
El caso sitúa a Trump Mobile en una posición incómoda: opera en un sector sujeto a obligaciones de confidencialidad y verificación, pero acumula cuestionamientos regulatorios, incidentes de seguridad y quejas de clientes. La petición de Hassan de que la FCC intervenga convierte el asunto en una prueba de hasta dónde puede llegar la supervisión federal sobre un operador que construyó su identidad de marca, precisamente, sobre la promesa de proteger a los consumidores estadounidenses.
Fuentes y referencias
- NEW: Senator Hassan Presses Trump Mobile for Answers on User Privacy, Scam Prevention, and FCC Compliance Following Reports of Data Breach
- Senator Demands Info on Alleged Trump Mobile Hack, Compliance With FCC Rules
- Senator accuses Trump Mobile of skipping FCC filings.
- Trump Mobile accused of skipping required anti-scam filings
- Trump Mobile accused of skipping required anti-scam filings